Olemme päivittäneet Cyberdayn GDPR-vaatimuskehikon sisältöä. Artikloiden alkuperäinen lakiteksti on nyt lisätty compliance-raporttiin vaatimuskuvausten yhteyteen, joten artikloiden tarkan sanamuodon näkee suoraan vaatimusten yhteydessä ilman erillistä lähteen tarkistamista.Olemassa olevat artikloihin linkitetyt tehtävät ja compliance-raportin rakenne säilyvät ennallaan.
Osana laajaa parannus- ja korjauskierrosta olemme tehneet myös joitakin parannuksia siihen, miten upotetut raportit näyttävät sisältösi.
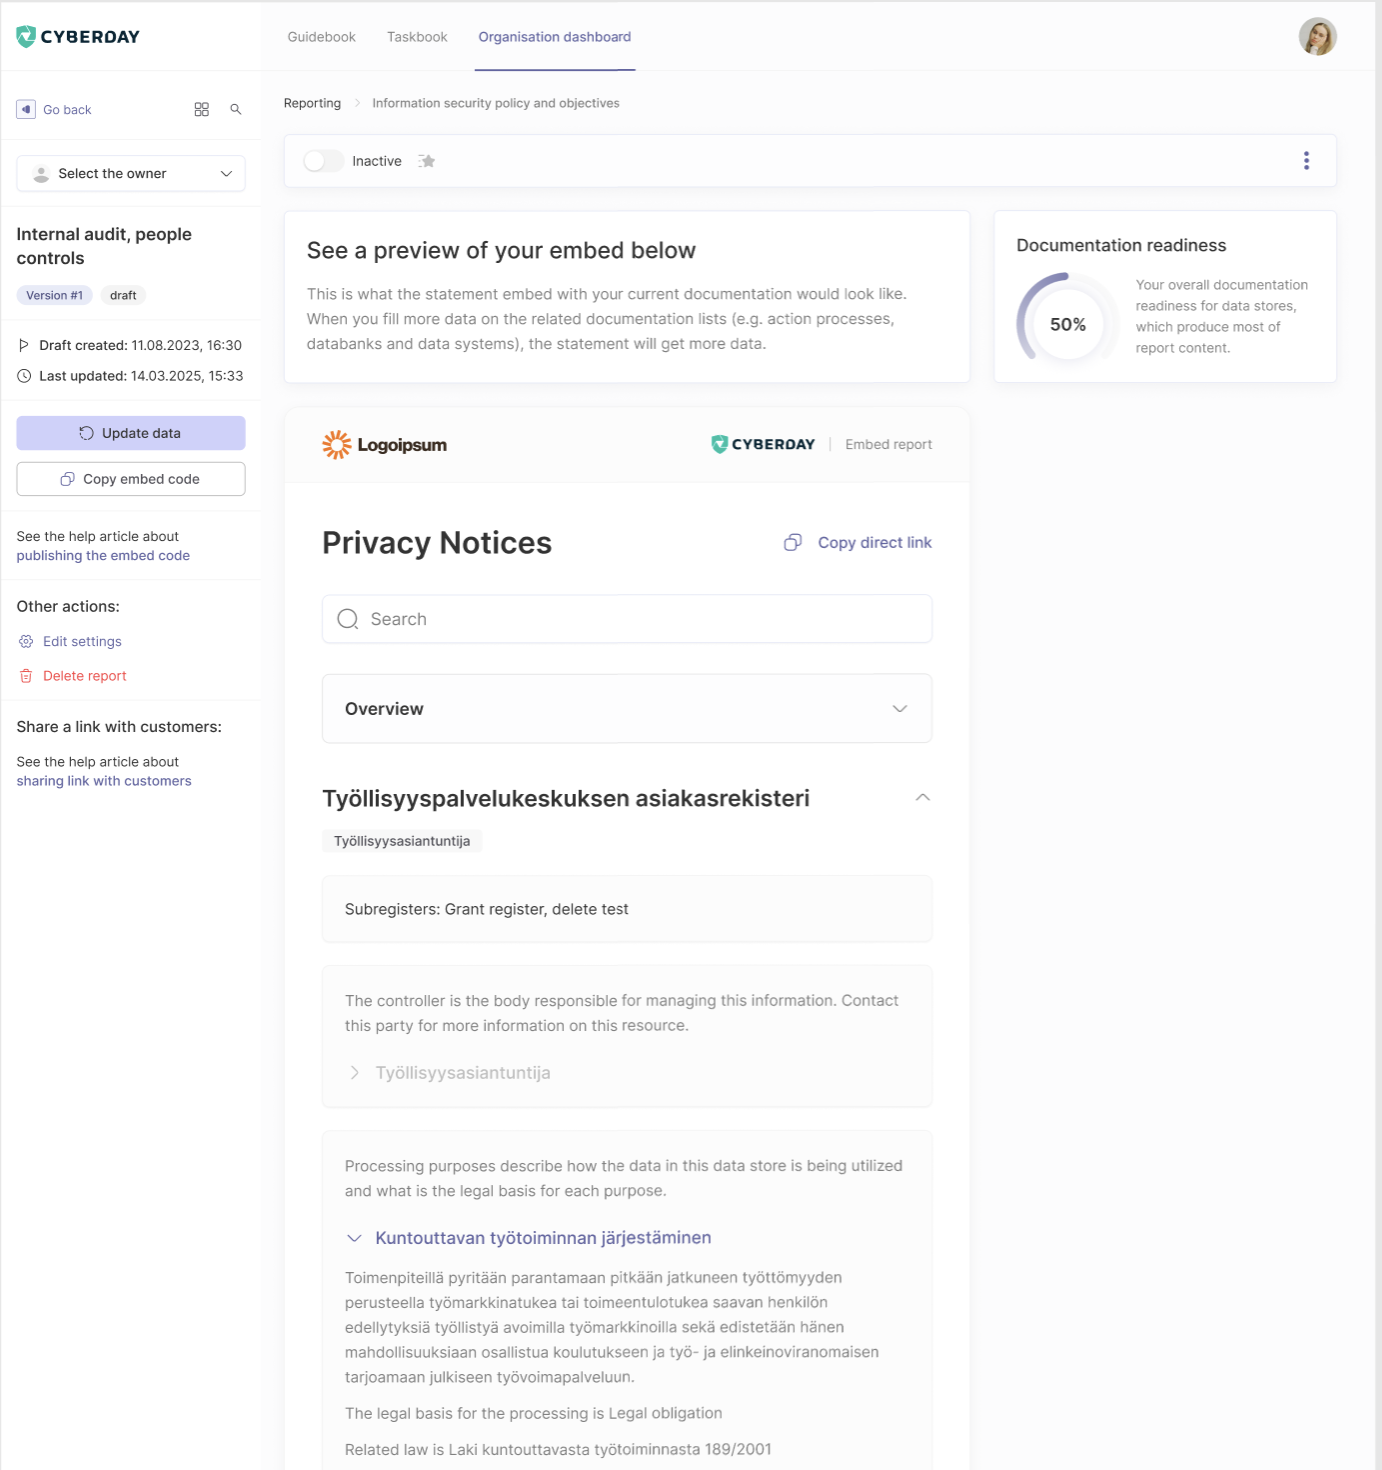
Huomaa, että upotetuissa raporteissa näkyvät tiedot eivät ole muuttuneet, mutta olemme parantaneet tietojen esitystapaa. Muutaman pienen visuaalisen parannuksen lisäksi upotetut raportit ovat nyt yksisivuisia, mikä tarkoittaa, että kaikki sisältö näkyy samalla sivulla laajennettavissa korteissa sen sijaan, että sinut ohjattaisiin joka kerta erilliselle sivulle. Lisäksi raportissa on nyt vaihtoehto, jolla voit kytkeä yrityksesi logon sisältävän otsikon päälle tai pois päältä.
Upotusraporteissa on nyt myös hakupalkki, jonka avulla löydät etsimäsi tiedot entistä nopeammin.
Lisätietoja upotusraporttien käytöstä löydät ohjeartikkelistamme.

Olemme työskennelleet ahkerasti viimeisen kuun aikana korjataksemme erilaisia virheitä ja parantaaksemme sovelluksen olemassa olevia osia. Monet näistä parannuksista perustuvat teidän, asiakkaidemme, ehdotuksiin, joista olemme erittäin kiitollisia. Tässä muutamia huomionarvoisia parannuksia:
sekä monia muita pienempiä korjauksia! Arvostamme kaikkea palautetta ja vikailmoituksia, joita saamme tukikanaviemme kautta. Älkää epäröikö ottaa yhteyttä tiimiimme, jos teillä on ongelmia! 🚀
Teemme suuria parannuksia tehtäväkirjasivulle ja lisäämme siihen uuden ominaisuuden: To Dot!
Tehtäväkirja on jo jonkin aikaa jäänyt muusta sovelluksesta jälkeen ulkoasun ja luettavuuden suhteen, mutta nyt olemme uudistaneet molempia näkökohtia perusteellisesti. Tehtäväkirja ei ole enää pelkkä pitkä luettelo sinulle osoitetuista tehtävistä, vaan siinä on nyt etusivu, jolla on suosituksia ensisijaisesti hoidettavista tehtävistä sekä eri luokkia kaikille sisältötyypeille, mikä helpottaa huomattavasti etsimäsi löytämistä. Jokaisella sisältötyyppisivulla on myös omat suodattimensa, joten voit tarkastella eri näkymissä kohteita, joista olet suoraan vastuussa, kohteita, joihin vain osallistut, tai pelkästään viitteenä olevia kohteita. Kohteet, joiden työt olet jo saanut valmiiksi, piilotetaan myös erilliselle välilehdelle, jotta voit keskittyä tekemättömiin tehtäviin ilman ylimääräistä sekavuutta.
Uusi to-dos-ominaisuus tulee olemaan näkyvissä tehtäväkirjassa. To-dot ovat vapaamuotoisia tehtäviä, jotka voit osoittaa organisaatiosi jäsenille muistuttamaan tai ilmoittamaan heille tiettyjen asioiden hoitamisesta hallintajärjestelmässä. To-doihin voi lisätä kuvauksen ja jopa linkittää niitä dokumentaatiokohteisiin tai tehtäviin, jotta voit kertoa kollegallesi tarkalleen, mitä on tehtävä ja mihin mennessä. Näillä to-doilla on oma välilehtensä tehtäväkirjassa tehtävien ja dokumentaatiokohteiden rinnalla.

Osana jatkuvia tietoturva- ja jatkuvuustoimiamme päivitämme Cyberdayn hosting-infrastruktuuria.
Suunnittelemme parhaillaan hosting-palveluidemme siirtämistä AWS European Sovereign Cloud -palveluun, joka on AWS:n erityisesti eurooppalaisille asiakkaille ja EU:n tietoturva-vaatimuksille suunniteltu infrastruktuuri.
Cyberday-datasi on aina sijainnut EU:ssa, eikä tämä muutu jatkossakaan. Ero on siinä, että hosting-palvelumme siirtyy AWS:n Yhdysvalloissa sijaitsevalta yksiköltä sen EU:n yksikölle.
Suurin muutos koskee hosting-palvelumme taustalla olevaa oikeudellista ja toiminnallista ympäristöä: AWS- ja Heroku-yksiköt, jotka tällä hetkellä ovat mukana hosting-palveluidemme tarjoamisessa, korvataan vastaavilla AWS European Sovereign Cloud -yksiköillä. Uusi ympäristö on suunniteltu toimimaan ja hallinnoitavaksi EU:ssa.
Teknisestä näkökulmasta järjestelmän rakenne pysyy samana, sillä siinä käytetään vastaavia tietokanta- ja hosting-teknologioita. Emme siis odota muutoksen vaikuttavan Cyberdayn suorituskykyyn tai päivittäiseen käyttöön.
Siirtyminen on suunniteltu tapahtuvaksi lauantaina 12. syyskuuta 2026. Kerromme siirrosta myös Cyberday-palvelussa viikkoa ennen sen toteutumista. Tämä tulee aiheuttamaan lyhyen käyttökatkon palvelussa. Alihankkijoitamme koskevat tiedot päivitetään vastaavasti sivuillemme, kun siirtyminen astuu voimaan.
Cyberday-asetuksiin, integraatioihin tai tiliisi ei vaadita muutoksia.
Jos sinulla on kysyttävää muutoksesta tai siitä, miten käsittelemme organisaatiosi tietoja, ota rohkeasti yhteyttä osoitteeseen team@cyberday.ai
Yksi kehitysideafoorumilla eniten toivotuista ominaisuuksista on vihdoin täällä: Dark mode!
Voit nyt vaihtaa vapaasti tumman ja vaalean tilan välillä Cyberday-sovelluksessa. Tätä varten olemme lisänneet profiilikuvakkeen alle vaihtoehdon, jolla voit vaihtaa vaalean tilan ja uuden tumman tilan välillä tai asettaa tilan vaihtumaan automaattisesti järjestelmän tilan mukaan (tämä on oletusasetus). Olemme käyttäneet paljon aikaa värien ja ulkoasun optimointiin, jotta ne olisivat silmille miellyttäviä, ja uskomme, että tulos on onnistunut erittäin hyvin tummassa tilassa.
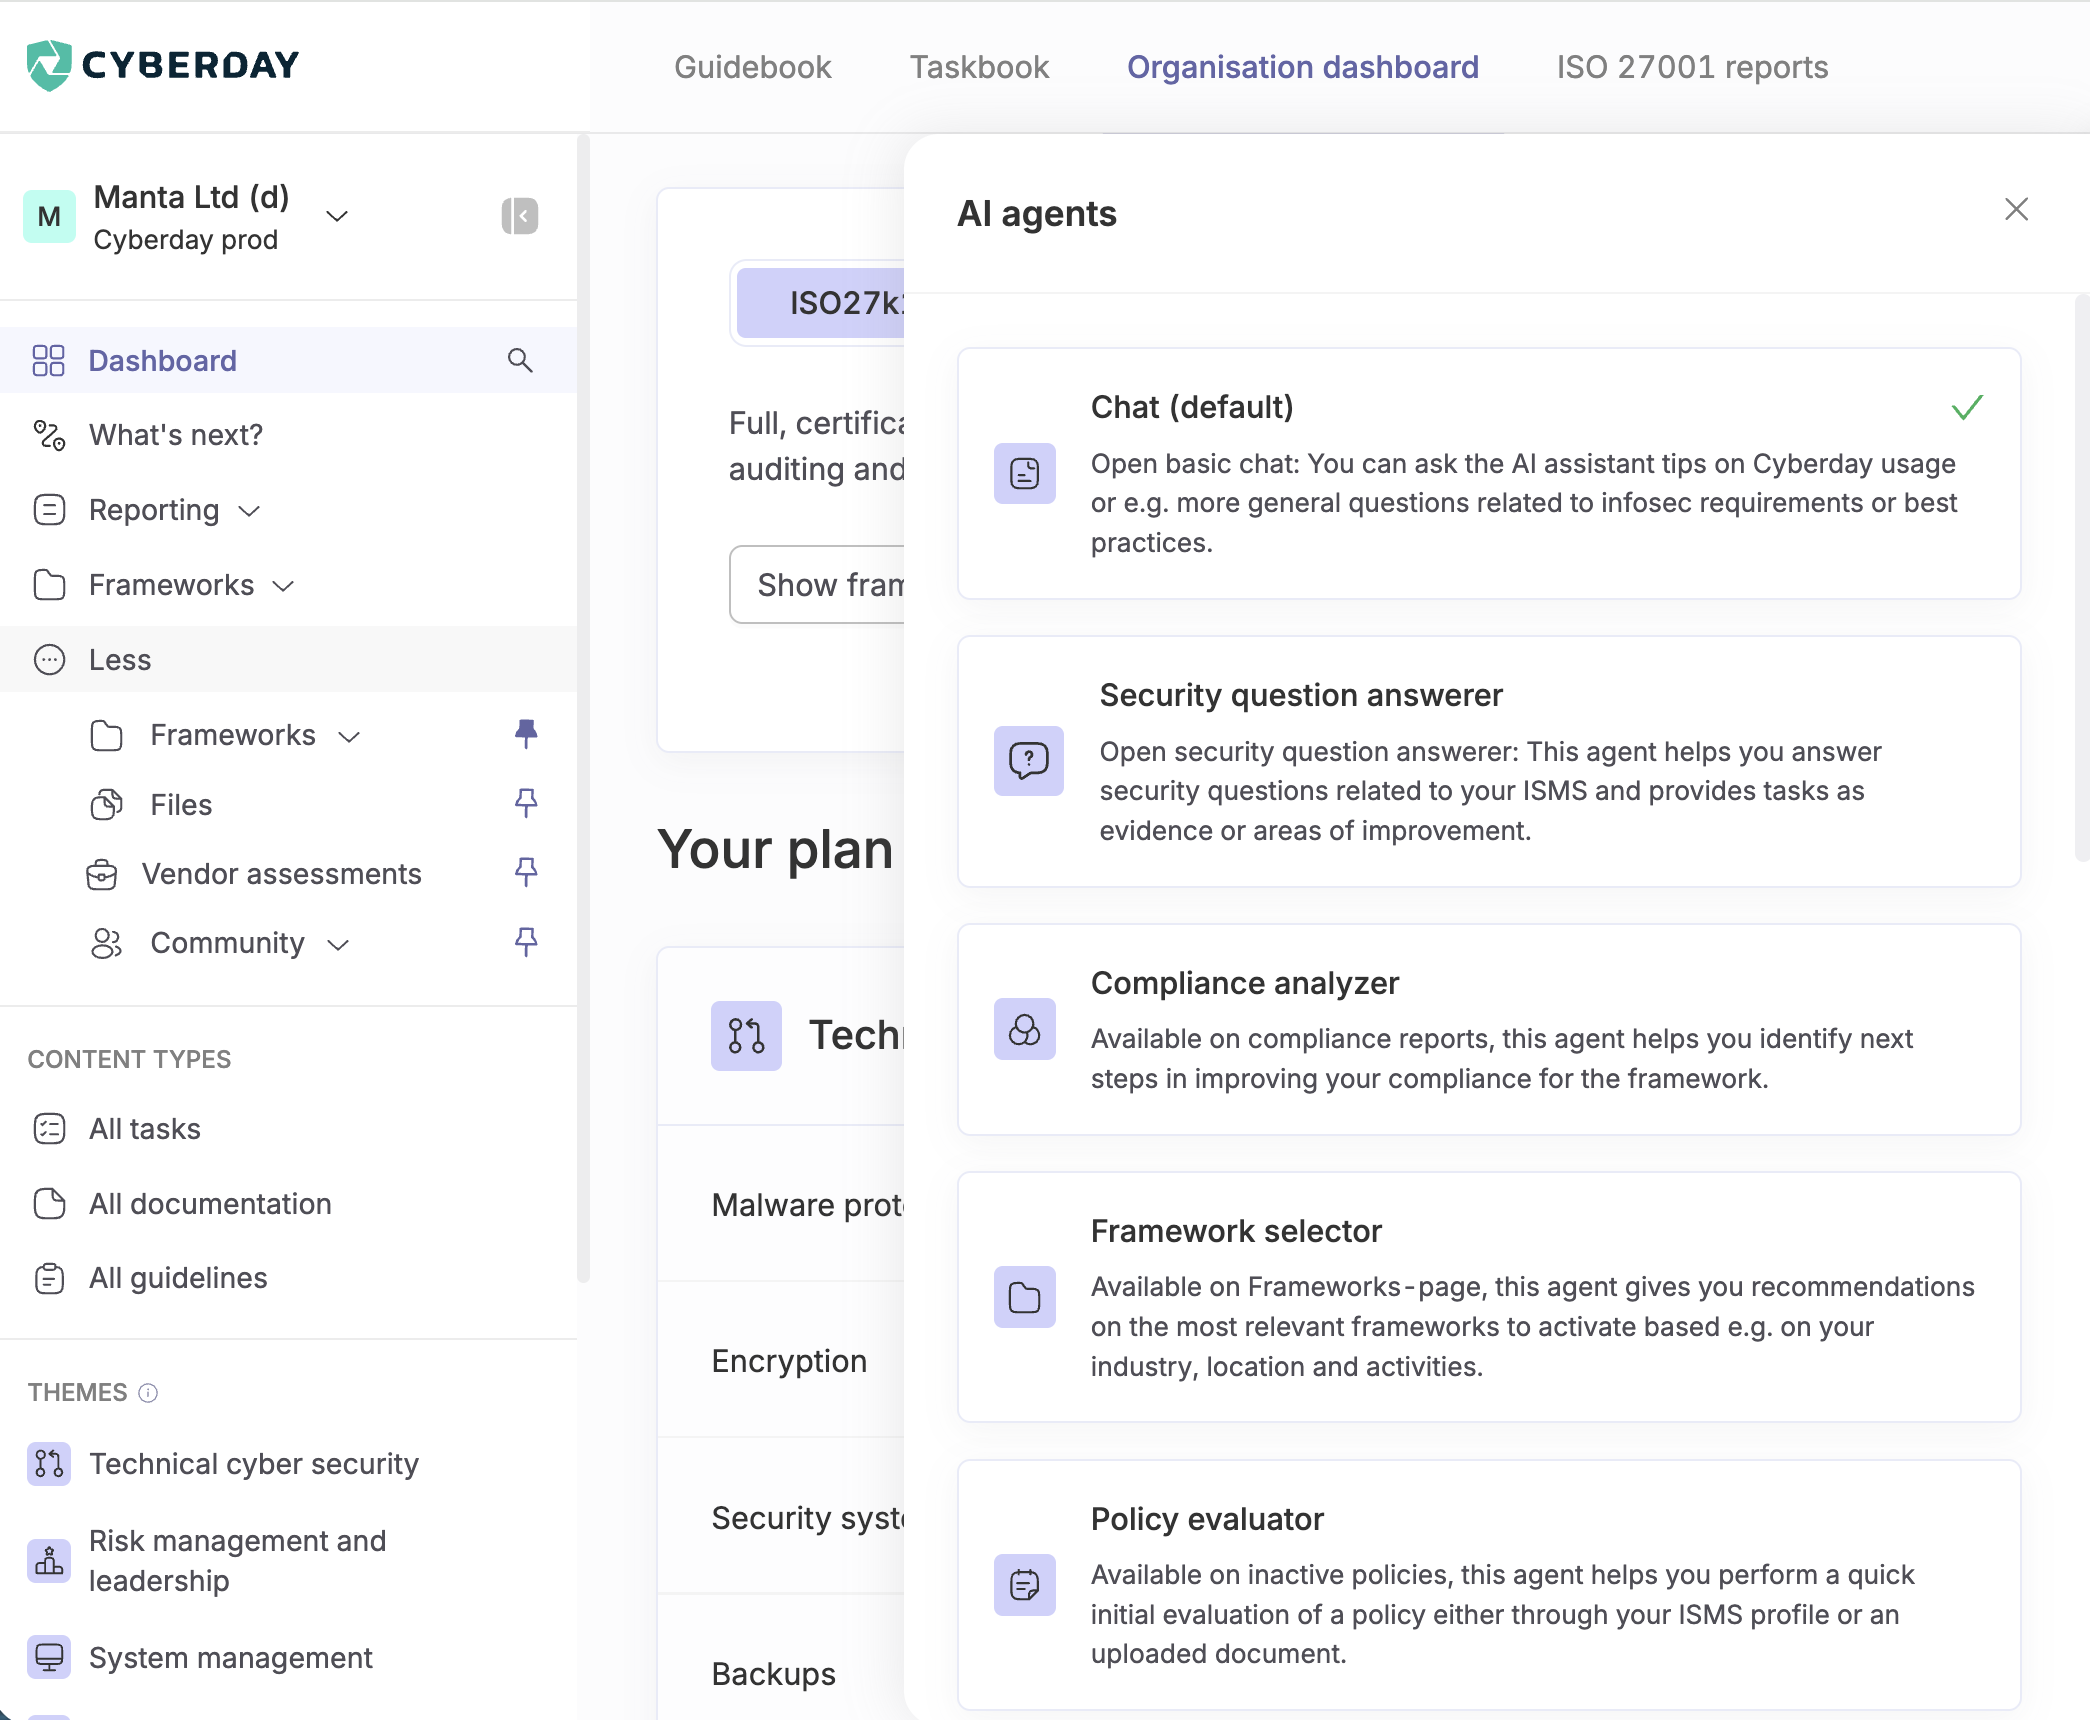
Lisäksi olemme luoneet agentteja varten oman sivun; se on käytettävissä tekoälyavustajan valikosta samassa paikassa, jossa agenttivalikko aiemmin sijaitsi. Tämä uusi agenttisivu tarjoaa paremman yleiskuvan kaikista käytettävissä olevista agenteista ja niiden toiminnoista yhdellä sivulla. Tämän sivun kautta pääset myös nopeasti kunkin agentin toimintoihin klikkaamalla mitä tahansa agenttikorttia.

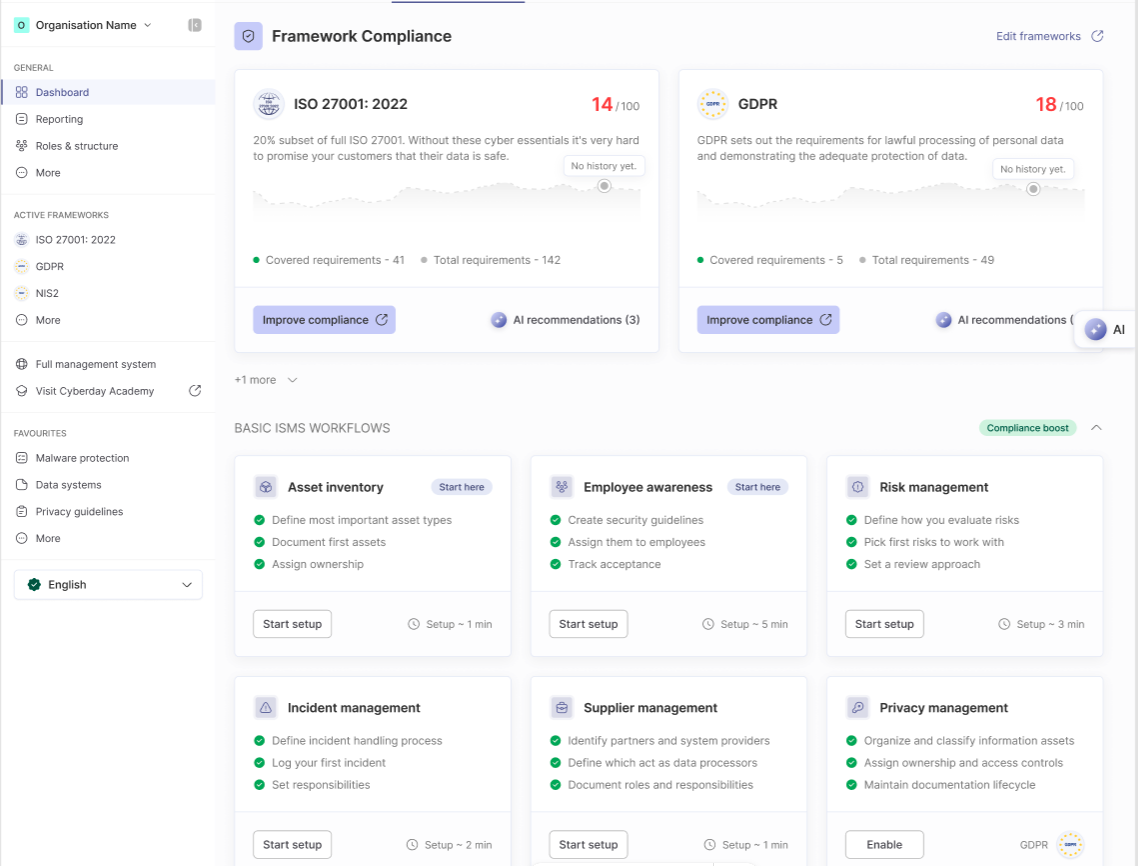
Osana Cyberdayn merkittävää päivitystä parannamme työpöydän näkymiä, teemme vaatimustenmukaisuuden tilan selkeämmäksi compliance-näkymissä sekä tuomme työnkulut osaksi hallintajärjestelmää.
Työnkulut auttavat sinua ymmärtämään paremmin, mitä eri vaatimustenmukaisuuden osa-alueilla kannattaa tehdä seuraavaksi. Ne kokoavat yhteen paikkaan kaikki kyseiseen aiheeseen liittyvät tehtävät, raportit ja dokumentaation, tunnistavat etenemistä estävät tekijät, näyttävät seuraavat suositellut toimenpiteet sekä ehdottavat toimia vaatimustenmukaisuuden ylläpitämiseksi.
Tarjolla tulee olemaan useita erilaisia työnkulkuja, jotka kattavat keskeisiä aihealueita, kuten riskienhallinnan, omaisuudenhallinnan ja henkilöstön tietoturvatietoisuuden. Lisäksi mukana on edistyneempiä kokonaisuuksia, kuten sisäiset auditoinnit ja muutoksenhallinta, sekä viitekehyskohtaisia työnkulkuja esimerkiksi tekoälyn, laadunhallinnan ja ympäristöjohtamisen tueksi.
Työnkulkujen tavoitteena on tehdä vaatimustenmukaisuuden kehittämisestä helpommin lähestyttävää jakamalla kokonaisuudet selkeisiin, hallittaviin osiin, joilla on konkreettiset seuraavat askeleet ja jatkuvat tavoitteet. Kokeneemmille käyttäjille nykyinen päädashboard säilyy edelleen käytettävissä nimellä ”Koko hallintajärjestelmä”.

Viime viikkoina olemme työstäneet MCP-integraatiota Cyberday-palveluun.
Tämän ansiosta voit hakea ISMS-järjestelmän tietoja suosimallasi MCP-ohjelmalla (kuten Claude tai ChatGPT). Tämän ominaisuuden avulla voit tarkastella tehtävien yksityiskohtia, dokumentaatiokohteita ja tapahtumia Cyberday-ryhmässäsi. Saatavilla on myös perustoiminnallisuus dokumentaatiokohteiden luomiseen otsikon ja kuvauksen perusteella.
MCP:n avulla voit esimerkiksi luoda omia raportteja tai yhteenvetoja vaatimustenmukaisuudestasi, kysyä seuraavia vaiheita vaatimustenmukaisuustavoitteiden saavuttamiseksi, hakea yhteenvetoja käyttäjien toiminnasta ja paljon muuta.
Lisätietoja löydät kehittäjäsivustoltamme.

Meillä on ilo ilmoittaa pitkään toivotusta ominaisuudesta, jota on kehitetty jo jonkin aikaa: tekoälypohjainen dokumentaatiot tuontityökalu!
Tämä työkalu pystyy ottamaan minkä tahansa organisaatiosi asiaankuuluvan asiakirjan ja sovittamaan sen sisällön Digiturvamallin tehtäviin, ohjeisiin ja dokumentaatiokohteisiin (vielä kehitteillä). Sen jälkeen se täyttää myös erilaisia toteutustietoja ja kuvauksia asiakirjojesi perusteella. Kaikki tunnistetut muutokset esitetään esikatseluraportissa, jossa voit valita, mitkä muutokset otetaan käyttöön ja mitkä hylätään.
Työkalun monimutkaisuuden ja sen analysoitavien asiakirjojen moninaisuuden vuoksi tämä ominaisuus on vielä beetatestausvaiheessa ja käytettävissä vain sisäisille tiimin jäsenille. Jos olet kiinnostunut auttamaan meitä tämän työkalun testaamisessa ja haluat täyttää ISMS-järjestelmäsi nopeasti asiakirjoistasi löytyvillä tiedoilla, ota meihin yhteyttä, esittelemme mielellämme työkalun sinulle! 🚀
Olemme tehneet lisää parannuksia viime viikkojen aikana. Tässä on lyhyt yhteenveto merkittävimmistä muutoksista:
”Käyttäjätilastot”-sivulla on nyt osio, joka näyttää roolikohtaisen aktiivisuuden, sekä sivu, jolla näkyy roolien omistusten kokonaismäärä.
Dokumentaatioluetteloiden yläosat ja ”Kaikki dokumentaatio”-sivu on visuaalisesti parannettu ja järjestelty uudelleen, ja niissä on nyt enemmän selityksiä siitä, mitä kukin dokumentaatioluettelo ja suodatin tarkoittaa.
Ohjeisiin on tehty joitakin korjauksia, kuten se, että deaktivoidut käyttäjät eivät enää vaikuta hyväksymisstatuksiin.
Ja monia pienempiä virhekorjauksia! 🚀
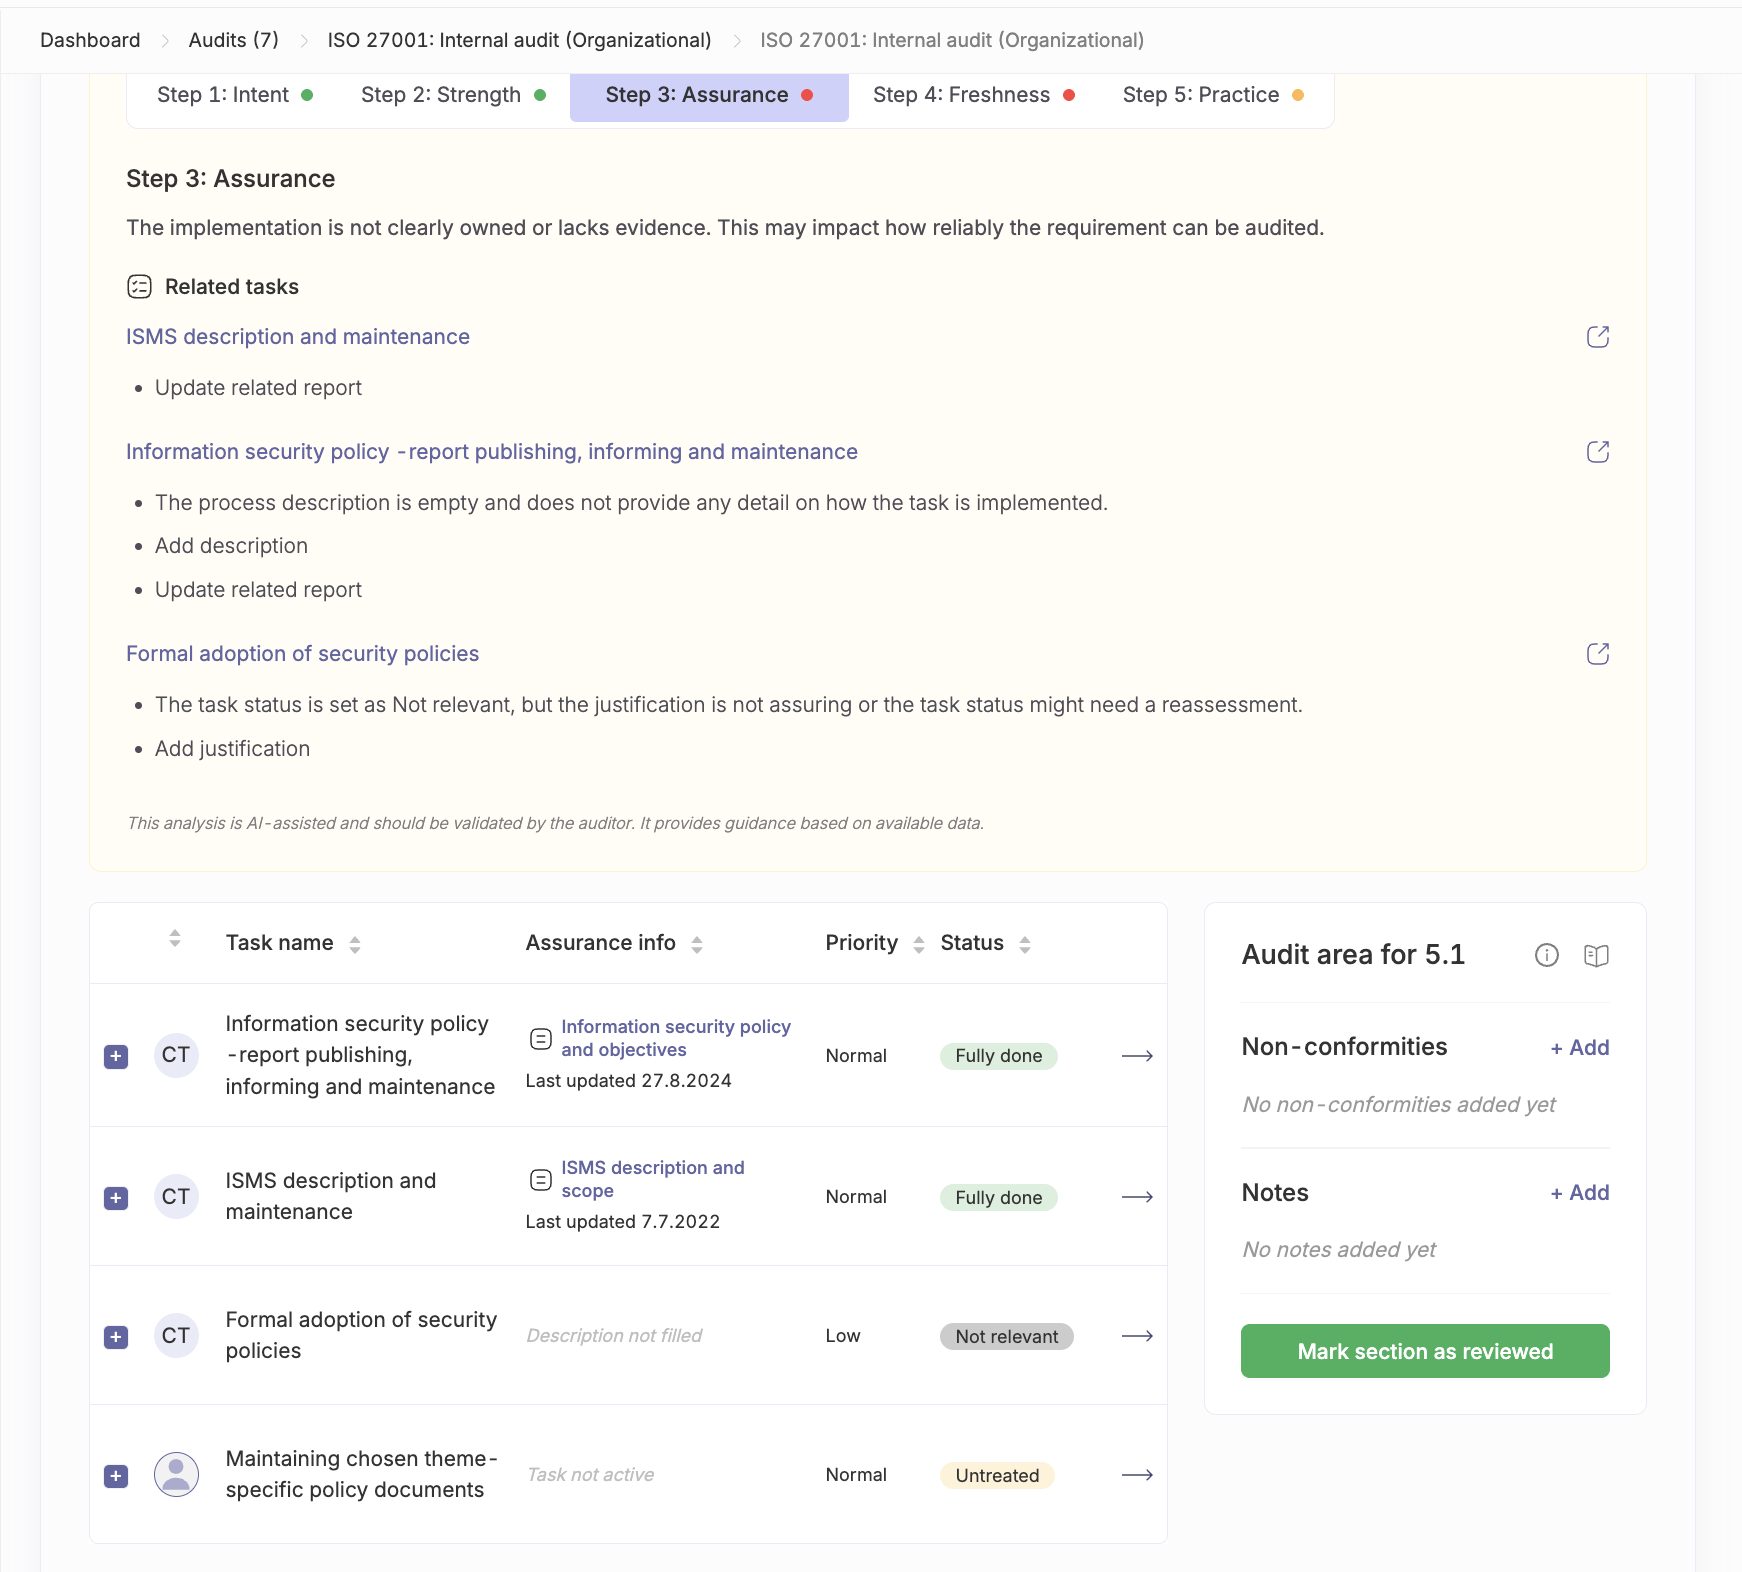
Olemme kehittäneet tekoälyagentin, joka auttaa käyttäjiä luomaan luonnosehdotuksia auditointien tueksi. Agentti tarkastelee valittuihin vaatimuksiin liittyvää ISMS-sisältöä, ehdottaa parannuskohteita ja arvioi viidessä vaiheessa, onko:
1. Vastaako ISMS-sisältö vaatimuksen tarkoitusta,
2. Kuinka vahva vaatimuksen toteutus on,
3. Kuinka varmistettu materiaali on sen asianmukaisen toteutuksen varmistamiseksi,
4. Kuinka tuore materiaali on, kuinka äskettäin se on päivitetty/tarkistettu, ja
5. Agentti antaa sitten suosituksia auditoijalle, jotta tämä voi tarkistaa, kuinka nämä vaatimukset on toteutettu käytännössä.

Olemme lisänneet useimmille sivuille historiatietoon perustuvan navigointipolun, joka helpottaa huomattavasti sovelluksen usein monimutkaisen rakenteen selaamista ilman, että käyttäjä eksyy.
Aikaisemmin sivun yläosassa oleva navigointipolku näkyi vain teemakategorioihin kuuluvilla sivuilla, ja se näytti vain, missä nykyinen sivu sijaitsee kyseisen teeman sisällä. Nyt olemme päättäneet lisätä tämän navigointipolun useimpien alemman tason sivujen yläosaan, ja se näyttää nyt polun, jolla olet päätynyt kyseiselle sivulle, eikä vain sivun hierarkkista teemarakennetta.
Jos olet siis siirtynyt raportista tehtävään ja kyseisen tehtävän dokumentaatioon ja sitten toiseen kyseiseen dokumentaatioon linkitettyyn kohteeseen, voit nyt helposti nähdä kulkemasi polun ja palata mihin tahansa vaiheeseen matkan varrella. 🚀

Olemme parantaneet Trust Centerin ulkoasua ja siinä näkyviä tietoja, jotta voit nyt näyttää siellä enemmän hyödyllistä tietoa helpommin luettavassa muodossa.
Trust Centerissa on nyt enemmän lisäasetuksia tiettyjen sisältöjen näyttämiseksi, kuten organisaation roolit, ohjeiden hyväksymisasteet, omistajuustilastot ja ydinjäsenmäärät.
Kaikki aiemmin Trust Centerissa näytettävissä ollut sisältö on nyt järjestetty paremmin: kolme eri välilehteä erottavat ISMS-yleiskatsauksen, raportit ja dokumentaation sekä yksityiskohtaisen teemakohtaisen näkymän. Yksityiskohtaisessa ISMS-näkymässä on myös lyhyitä yhteenvetotekstejä, jotka kuvaavat paremmin kunkin teeman tärkeät suoritetut tehtävät. Näin toiminnot selitetään paremmin kuin pelkästään tehtävien otsikoita luettelemalla.

Olemme parantaneet sovelluksen joitakin tärkeimpiä käyttöliittymäelementtejä käytettävyyden ja selkeyden parantamiseksi.
Vasen navigointipalkki on hieman uudistettu, ja kaikki tehtävät, dokumentaatio ja ohjeet ovat nyt erillisessä osiossa, ja jotkin sivut on järjestetty uudelleen eri otsikoihin. Toimittajien arvioinnit löytyvät nyt myös suoraan vasemmasta navigointivalikosta.
Kaikki tehtävät -sivulla on nyt myös uusia pikasuodattimia aiempien kahden lisäksi, mikä helpottaa huomattavasti tehtävien lajittelua.
AI-avustajan agenttivalikko on myös uudistettu kokonaan, ja se antaa enemmän tietoa kunkin agentin tehtävistä ja sijainnista. Valitsemalla agenttivalikosta tietyn agentin pääset kyseisen agentin sivulle, jossa voit nähdä, miten ja missä agentit toimivat.

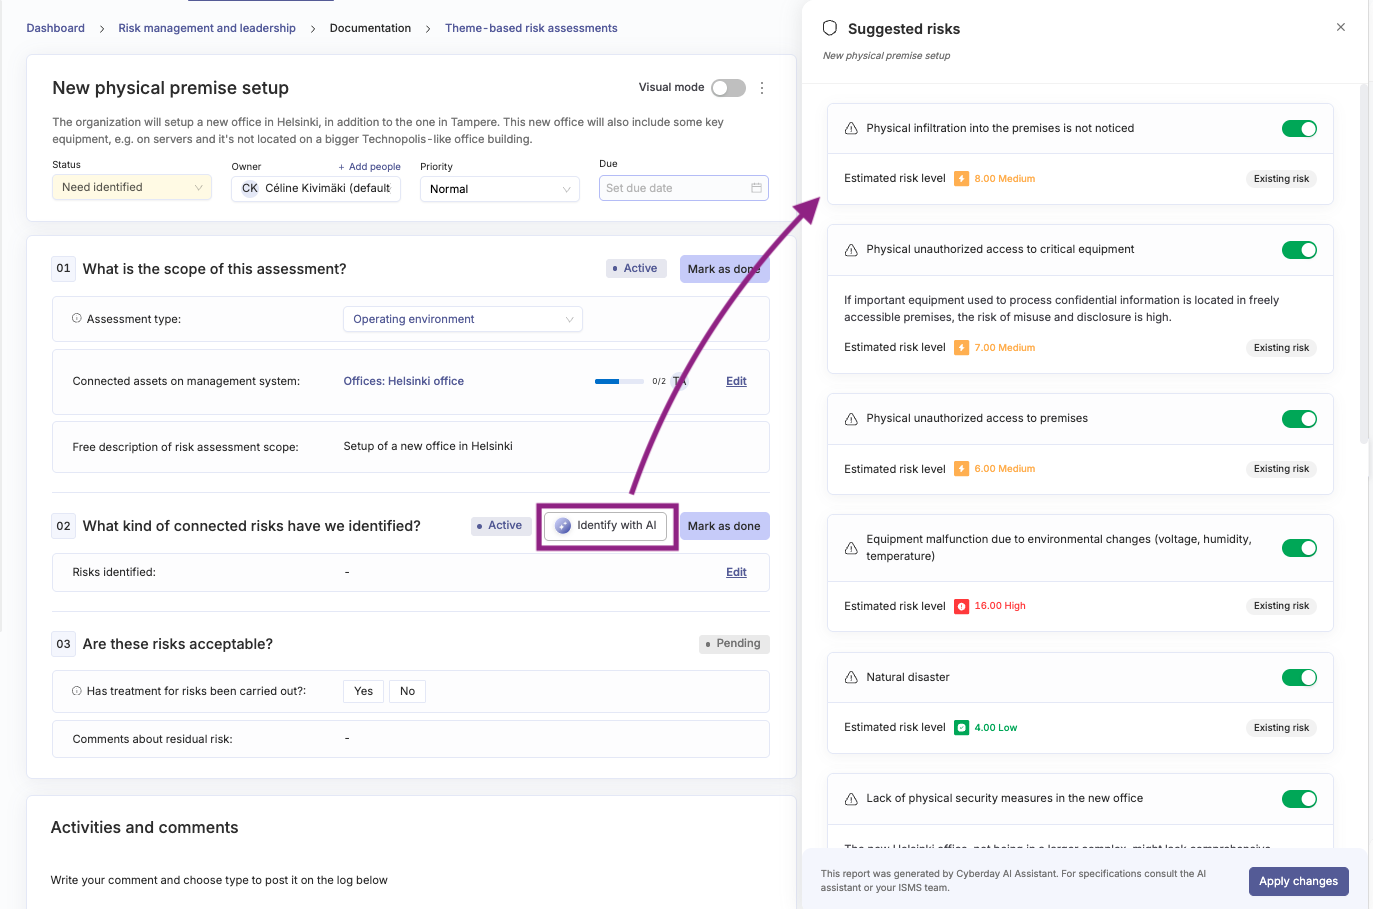
Voit nyt käyttää uutta riskien tunnistajaa, joka auttaa sinua yhdistämään relevantit riskit riskien arviointiin.
Sekä asset-kohtaisessa että muutoksen riskien arvioinnin dokumentaatiossa tekoälyavustaja voi nyt ehdottaa riskien arviointiin relevantteja riskejä ISMS-profiilisi ja riskien arviointiin täytettyjen tietojen perusteella. Se tunnistaa enintään 5 olemassa olevaa riskiä, jotka ovat jo aktiivisia ISMS-järjestelmässäsi, tai 5 uutta riskiä, jotka saattavat olla relevantteja. Voit sitten valita valikosta, mitkä riskit haluat sisällyttää.
Huomaa, että riskinarviointiin dokumentoitujen tietojen määrä vaikuttaa ehdotettuihin riskeihin sekä tällä hetkellä aktivoituihin riskeihin.